信息安全服務類企業(yè)資質證書與信息集成服務概述
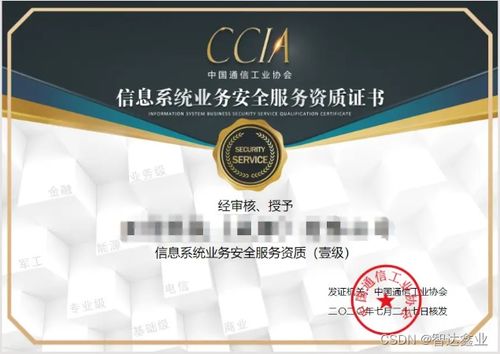
隨著數(shù)字化進程的深入,信息安全已成為各行各業(yè)發(fā)展的基石。對于提供信息安全服務與信息集成服務的企業(yè)而言,獲得權威的資質認證不僅是其技術能力、管理水平的重要體現(xiàn),也是贏得客戶信任、參與重大項目招標的關鍵門檻。本文將系統(tǒng)梳理國內信息安全服務類企業(yè)的主要資質證書,并闡述其與信息集成服務的緊密關聯(lián)。
一、 信息安全服務類企業(yè)核心資質證書
我國在信息安全服務領域已建立起一套較為完善的資質認證體系,主要由國家權威機構及行業(yè)協(xié)會主導。這些資質主要分為“服務能力認證”和“管理體系認證”兩大類。
1. 中國網(wǎng)絡安全審查技術與認證中心(CCRC)信息安全服務資質
這是目前國內認可度最高、應用最廣泛的信息安全服務資質。它根據(jù)服務類型進行細分,主要包括:
- 安全集成服務資質:評定企業(yè)在將安全產品、系統(tǒng)與技術進行整合,構建安全可控信息系統(tǒng)方面的能力。這是與“信息集成服務”關聯(lián)最直接的一項資質。
- 安全運維服務資質:評定企業(yè)對客戶信息系統(tǒng)提供日常安全監(jiān)控、維護、應急響應等持續(xù)保障服務的能力。
- 風險評估服務資質:評定企業(yè)識別、分析和評估信息系統(tǒng)安全風險的能力。
- 軟件安全開發(fā)服務資質:評定在軟件開發(fā)生命周期中集成安全流程和控制措施的能力。
- 應急處理服務資質:評定企業(yè)對安全事件進行快速響應、處置和恢復的能力。
- 災難備份與恢復服務資質:評定企業(yè)提供數(shù)據(jù)與系統(tǒng)備份、災難恢復規(guī)劃與實施的能力。
該資質分為一級、二級、三級,一級為最高級別,從企業(yè)的技術實力、資源狀況、管理水平、項目業(yè)績等多個維度進行嚴格審核。
2. 國家保密局涉密信息系統(tǒng)集成資質
這是從事涉及國家秘密的信息系統(tǒng)規(guī)劃、設計、開發(fā)、實施、服務及保障等集成業(yè)務所必須的資質。根據(jù)涉密程度分為甲級(絕密級)和乙級(機密級)。對于承接黨政軍及重要行業(yè)涉密信息集成項目的企業(yè),此資質為強制性準入條件。
3. ISO/IEC 27001 信息安全管理體系認證
這是一項國際通用的信息安全管理標準認證。它證明企業(yè)已建立起一套系統(tǒng)化、程序化、文件化的信息安全管理體系,能夠持續(xù)保障自身和客戶信息資產的機密性、完整性和可用性。雖然不是針對具體服務項目的資質,但它是體現(xiàn)企業(yè)整體安全治理水平的重要標志,常作為高級別服務資質申請的基礎或加分項。
4. 網(wǎng)絡安全等級保護測評機構推薦證書
根據(jù)我國網(wǎng)絡安全等級保護制度,對重要信息系統(tǒng)進行安全測評需要由具備此資質的機構執(zhí)行。獲得該證書意味著企業(yè)具備按照國家等保標準進行合規(guī)測評的技術能力,是開展等保咨詢服務、集成整改服務的重要支撐。
5. 其他相關認證
- ITSS信息技術服務標準符合性證書:特別是在“ITSS運維服務”領域,其中包含安全運維內容。
- CMMI能力成熟度模型集成認證:側重于軟件開發(fā)過程的成熟度,高等級的CMMI認證能間接證明企業(yè)在安全開發(fā)流程上的規(guī)范性。
- 行業(yè)特定資質:如通信網(wǎng)絡安全服務能力評定、電力行業(yè)網(wǎng)絡安全服務資質等,用于特定行業(yè)市場。
二、 資質與信息集成服務的關聯(lián)與價值
“信息集成服務”是指將各種信息技術、產品、數(shù)據(jù)、應用和業(yè)務流程進行整合,構建統(tǒng)一、高效、可靠信息系統(tǒng)的服務。現(xiàn)代信息集成已遠不止硬件和網(wǎng)絡的連通,更核心的是數(shù)據(jù)整合、應用集成與安全保障。因此,信息安全資質與信息集成服務深度融合:
- 安全是集成的內在要求與核心模塊:沒有安全設計的集成是危險的。在系統(tǒng)集成項目的規(guī)劃、設計、實施、驗收全生命周期中,必須同步考慮并部署安全措施(如訪問控制、數(shù)據(jù)加密、安全審計等)。擁有“安全集成服務資質”的企業(yè),能夠證明其具備“安全與集成同步建設”的專業(yè)能力。
- 資質是能力與信任的背書:在政府、金融、能源、電信等關鍵行業(yè)的集成項目招標中,CCRC安全集成資質、涉密集成資質等常被設為硬性門檻。這些資質向客戶明確傳達了企業(yè)具備相應的技術團隊、項目經驗、管理流程和風險控制能力,能有效降低項目安全風險。
- 助力實現(xiàn)合規(guī)性集成:面對《網(wǎng)絡安全法》、數(shù)據(jù)安全法、個人信息保護法以及等保2.0等法律法規(guī),集成項目必須滿足合規(guī)要求。擁有風險評估、等保測評等相關資質的企業(yè),能夠為客戶提供“集成+合規(guī)”的一體化解決方案,確保建成系統(tǒng)符合監(jiān)管規(guī)定。
- 提升服務價值鏈:單一的系統(tǒng)搭建價值有限。具備安全運維、應急處理等資質的信息集成商,可以從項目建設者轉變?yōu)殚L期服務伙伴,提供從“安全集成建設”到“持續(xù)安全運營”的全周期服務,極大提升客戶粘性和自身利潤空間。
三、 企業(yè)資質建設建議
對于從事或計劃拓展信息安全與信息集成服務的企業(yè),建議:
- 戰(zhàn)略規(guī)劃,分步獲取:根據(jù)自身業(yè)務定位(如側重民用市場還是涉密市場,側重集成還是運維),優(yōu)先考取最核心、最對口的資質(如CCRC安全集成)。
- 內外兼修,夯實基礎:資質認證不是目的,而是對企業(yè)內在能力的檢驗和提升。企業(yè)應真正建立規(guī)范的項目管理體系、培養(yǎng)專業(yè)技術團隊、積累成功案例,使資質名副其實。
- 體系融合,協(xié)同增效:將ISO27001信息安全管理體系、ITSS服務管理體系與具體的項目交付流程相結合,形成統(tǒng)一、高效、安全的管理支撐平臺。
- 關注動態(tài),持續(xù)合規(guī):信息安全標準與法規(guī)不斷更新,企業(yè)需持續(xù)關注并確保自身資質與服務內容符合最新要求。
###
總而言之,在數(shù)字經濟時代,信息安全服務資質已從“加分項”變?yōu)樾畔⒓煞丈痰摹氨貍漤棥薄K鼈児餐瑯嫵闪似髽I(yè)參與市場競爭的“通行證”和“能力鑒定書”。系統(tǒng)性地規(guī)劃與獲取相關資質,并以此為抓手全面提升技術實力與服務品質,是企業(yè)構建核心競爭力、實現(xiàn)可持續(xù)發(fā)展的必然選擇。
如若轉載,請注明出處:http://www.esylif.cn/product/10.html
更新時間:2026-10-09 17:07:37